


Napad se dogodio 16. novembra 2026. godine, a hakeri su iskoristili bezbednosni propust u platformi Optimizely, koju kompanije koriste za testiranje i prilagođavanje sadržaja na svojim internet-stranicama. Zlonamerni kod ubačen u pojedine projekte omogućio je napadačima da preko legitimnih sajtova pokušaju da dođu do osetljivih podataka korisnika.
O slučaju je izvestio portal Men’s Journal, a kako navode, korisnicima Epl (Apple) uređaja savetovano je da preduzmu tri koraka: ažuriraju softver, provere platne kartice i pregledaju transakcije sa kriptovalutama.
Kako je došlo do napada na poznate internet-stranice?
Napadači su iskoristili ranjivost u platformi Optimizely Experimentation, alatu koji kompanije koriste za testiranje različitih verzija sadržaja i funkcija na svojim sajtovima.
Prema informacijama koje je objavila kompanija, neovlašćena osoba uspela je da iskoristi bezbednosni propust i ubaci zlonamerni JavaScript kod u projekte pojedinih klijenata.
Sajber-napadi kompanijama prave milijarderske troškove, više o tome pročitajte OVDE.
Problem je bio u tome što su se zaraženi elementi prikazivali na internet-stranicama koje koriste ovu platformu. Tako su korisnici mogli da dođu u kontakt sa štetnim kodom čak i kada posećuju poznate i naizgled pouzdane sajtove.
Među organizacijama čiji su sajtovi bili obuhvaćeni napadom našli su se BBC, CNN, Zoom, HSBC, IKEA, Salesforce i Equifax. Prema izveštaju Rojtersa, ukupno je bilo reči o 178 organizacija.
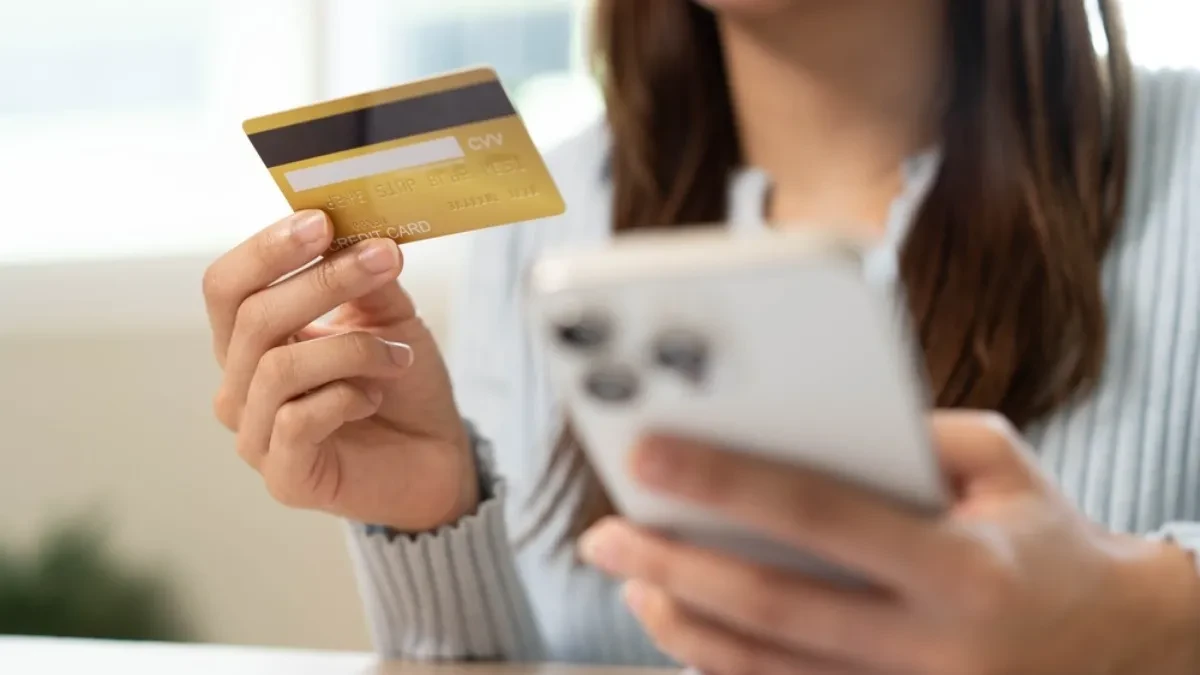
Jedan od posebno zabrinjavajućih delova napada odnosio se na zlonamerni kod koji je mogao da prikuplja podatke sa platnih kartica. Kada bi korisnik uneo podatke u odgovarajuća polja na sajtu, kod je mogao da zabeleži broj kartice, datum isteka i sigurnosni CVV broj, a zatim ih prosledi napadačima.
Istraživači su identifikovali i pokušaje zamene adresa za uplate kriptovalutama, kao i prikupljanja drugih podataka iz pregledača. Posebno je zabrinjavajuće što su pojedini delovi napada bili usmereni na uređaje kompanije Apple.
Prva stvar - proverite da li je iPhone ili iPad ažuriran
Jedna od najvažnijih preporuka odnosi se na ažuriranje operativnog sistema. Korisnicima koji su posećivali pogođene internet-stranice savetovano je da provere da li imaju instaliranu verziju softvera koja sadrži bezbednosne ispravke.
U prvobitnom izveštaju navodi se da bi uređaji koji podržavaju novije verzije trebalo da imaju najmanje iOS 26.3, odnosno odgovarajuću verziju iPadOS-a, dok se za starije kompatibilne modele pominje iOS 18.7.3 ili noviji.
Pošto Apple redovno objavljuje nove bezbednosne ispravke, najvažnije je instalirati najnoviju verziju koju konkretan uređaj podržava, a ne zaustaviti se na verziji pomenutoj u prvom upozorenju.
Dostupnost ažuriranja može se proveriti u podešavanjima uređaja, u odeljku „Opšte“, odnosno „General“, a zatim izborom opcije „Ažuriranje softvera“ („Software Update“).
Apple je u međuvremenu naveo da su poznate ranjivosti koje su korišćene u napadu već bile otklonjene u ranijim bezbednosnim ispravkama. To je još jedan razlog zbog kojeg je važno redovno ažurirati uređaje.
Igra koja je zaludela svet - više od 27.000 sajber napada uoči izlaska GTA VI, više o tome pročitajte OVDE.
Druga stvar - pregledajte izvode sa platnih kartica
Druga preporuka odnosi se na korisnike koji su na pogođenim internet-stranicama unosili podatke sa platnih kartica.
Pošto je zlonamerni kod mogao da prikuplja broj kartice, datum isteka i CVV, postoji mogućnost da su takvi podaci bili izloženi riziku.
Zbog toga se savetuje da se pregledaju nedavne transakcije i da se nastavi praćenje izvoda i u narednom periodu. Neobična plaćanja, nepoznati iznosi ili transakcije koje korisnik ne prepoznaje razlog su da se odmah kontaktira banka ili izdavalac kartice.
Važno je imati na umu da sama poseta nekom od pogođenih sajtova ne znači automatski da su podaci korisnika ukradeni. Rizik zavisi od okolnosti, uključujući to da li je korisnik unosio podatke u polja koja je zlonamerni kod mogao da prati.
Treća stvar - proverite transakcije sa kriptovalutama
Treće upozorenje odnosi se na osobe koje su tokom posete pogođenim sajtovima obavljale plaćanja ili druge transakcije kriptovalutama.
Istraživači su utvrdili da je zlonamerni kod mogao da pokuša da zameni legitimnu adresu digitalnog novčanika adresom koju kontrolišu napadači. Zbog toga se korisnicima savetuje da pregledaju istoriju transakcija i provere da li se podaci o izvršenim uplatama podudaraju sa onim što su nameravali da urade.
Ovo upozorenje posebno je značajno za one koji su tokom relevantnog perioda obavljali transakcije preko internet-stranica koje su bile obuhvaćene napadom.
Hakeri napali frižidere u evropskim supermarketima, više o tome pročitajte OVDE.
Kompanija tvrdi da je propust otklonjen, ali posledice još nisu potpuno poznate
Iz kompanije Optimizely saopšteno je da je bezbednosni propust identifikovan i otklonjen, da je zlonamerni kod uklonjen iz pogođenih projekata i da su preduzeti dodatni koraci za zaštitu korisničkih naloga.
Ipak, to ne znači da je svaki rizik za korisnike automatski nestao. Podaci koji su eventualno prikupljeni pre uklanjanja koda mogli bi da budu zloupotrebljeni i kasnije.
Rojters je izvestio da nije bilo moguće utvrditi koliko je korisnika zaista pogođeno niti da li je napad u svim slučajevima uspeo. Pojedine kompanije su tokom provera obustavile korišćenje Optimizely platforme ili preduzele dodatne mere, dok su neke navele da nisu pronašle dokaze o uticaju na svoje sisteme ili podatke klijenata.
Ovaj slučaj pokazuje da ni poseta poznatom internet-sajtu ne znači da je korisnik u potpunosti zaštićen. Deo bezbednosti zavisi i od alata i usluga koje se nalaze u pozadini internet-stranice, a na koje posetilac nema neposredan uticaj.
Zato su redovno ažuriranje uređaja, pažljivo praćenje finansijskih transakcija i oprez prilikom unosa osetljivih podataka važne mere zaštite, čak i kada se koristi telefon ili tablet poznat po snažnim bezbednosnim funkcijama.
BONUS KLIP Pogledajte vesti o EXPO2027:
Za najnovije biznis vesti iz Srbije i sveta, pratite nas na Tiktoku, Fejsbuku i na našoj Instagram stranici.


Komentari (0)